Online ou presencialmente, os cursos ao vivo com instrutor de Segurança de Aplicações demonstram, por meio de práticas interativas e mão na massa, como utilizar as melhores práticas, ferramentas e técnicas de segurança para identificar, prevenir e mitigar vulnerabilidades em aplicações.
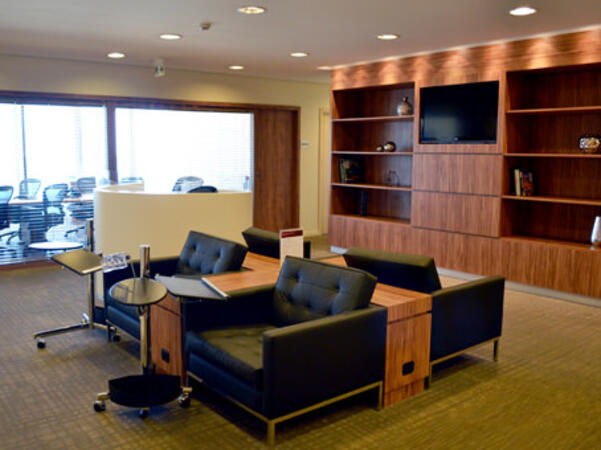
A formação em Segurança de Aplicações está disponível como "formação ao vivo online" ou "formação ao vivo presencial". A formação ao vivo online (também conhecida como "formação ao vivo remota") é realizada por meio de um desktop remoto interativo. A formação ao vivo presencial pode ser realizada localmente nas instalações do cliente em Recife ou nos centros corporativos de treinamento da NobleProg em Recife.
A Segurança de Aplicações também é conhecida como AppSec.
NobleProg -- Seu provedor local de treinamento
Recife - JCPM Trade Center
Av.Eng. Antônio de Góes, 60 - 7º e 14º andar, , Recife, Brasil, 51010-000
O espaço de escritórios em JCPM Trade Center em Recife é um edifício de 20 andares. O edifício de escritórios tem acesso a um heliponto e cinco andares de estacionamento. Está a 10 km do Aeroporto Internacional de Guararapas.
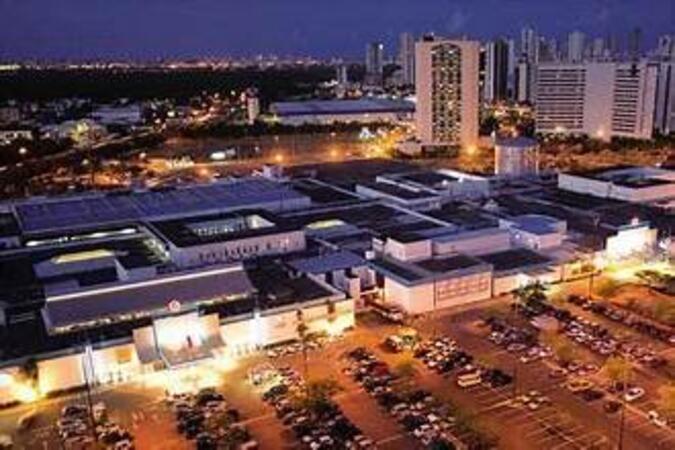
Recife-Cicero Dias Shopping Center Recife
Rua Padre Carapuceiro, 858 , Recife, Brasil, 51020-280
O centro de negócios está localizado na Torre Cicero Dias, parte de um prestigiado complexo de cinco edifícios, o Queiroz Galvão Center. Destaca-se por sua arquitetura diferenciada e por estar localizado em uma área de vocação empresarial consolidada. O centro de negócios ocupa uma posição privilegiada em Pernambuco, em um dos maiores eixos de desenvolvimento do nordeste do Brasil. O centro de negócios fica a uma curta caminhada de um dos maiores shopping centers do Recife e da estação de metrô Shopping. Também fica a 30 minutos do Porto de Suape, um dos portos marítimos mais importantes do país e a 7 minutos de carro do Aeroporto Internacional dos Guararapes.
Este treinamento ao vivo, ministrado por instrutor em Recife (online ou presencial), é direcionado a desenvolvedores de nível intermediário a avançado que desejam compreender e aplicar práticas de codificação segura, identificar riscos de segurança no software e implementar defesas contra ameaças cibernéticas.
Ao final deste treinamento, os participantes serão capazes de:
Compreender as vulnerabilidades de segurança comuns em aplicações web e de software.
Analisar ameaças de segurança e técnicas de exploração utilizadas por atacantes.
Implementar práticas de codificação segura para mitigar riscos de segurança.
Utilizar ferramentas de teste de segurança para identificar e corrigir vulnerabilidades.
Este treinamento com instrutor sobre Recife aborda os princípios do ECDE, auxiliando profissionais a incorporar a segurança em todo o ciclo de vida do DevOps. Você aprenderá a proteger pipelines CI/CD, implementar práticas de codificação seguras e se preparar para a certificação por meio de laboratórios práticos e exercícios guiados.
Este curso em Recife cobre os fundamentos da segurança de rede e da comunicação segura. Ele explora primitivas criptográficas, algoritmos criptográficos práticos e protocolos de segurança como SSL/TLS. Os participantes aprenderão a identificar vulnerabilidades e aplicar práticas de codificação segura.
Este treinamento em Recife ensina codificação segura em C e C++, cobrindo estouro de buffer, uso após liberação e validação de entrada. Os participantes aplicam técnicas defensivas e análise estática para construir software reforçado, resistente a ataques cibernéticos e vulnerabilidades do mundo real.
Domine a segurança avançada em Java ao cobrir JEE, serviços web e criptografia em Recife. Este curso fornece exercícios práticos para codificação segura, ajudando os desenvolvedores a identificar e mitigar eficazmente vulnerabilidades comuns e falhas críticas em aplicações Java.
Várias linguagens de programação estão disponíveis hoje para compilar código para os frameworks .NET e ASP.NET. O ambiente oferece meios poderosos para o desenvolvimento seguro, mas os desenvolvedores devem saber como aplicar técnicas de programação em nível de arquitetura e de código para implementar a funcionalidade de segurança desejada, evitar vulnerabilidades ou limitar sua exploração.
O objetivo deste curso é ensinar os desenvolvedores, por meio de numerosos exercícios práticos, a impedir que códigos não confiáveis executem ações privilegiadas, proteger recursos por meio de autenticação e autorização robustas, fornecer chamadas de procedimento remoto, gerenciar sessões, introduzir diferentes implementações para certas funcionalidades, entre muitos outros temas.
A introdução às diferentes vulnerabilidades começa apresentando alguns problemas de programação típicos cometidos ao utilizar o .NET. Já a discussão sobre as vulnerabilidades do ASP.NET aborda também as diversas configurações do ambiente e seus efeitos. Por fim, o tema das vulnerabilidades específicas do ASP.NET não lida apenas com desafios gerais de segurança de aplicações web, mas também com questões especiais e métodos de ataque como a manipulação do ViewState ou os ataques de terminação de strings.
Os participantes deste curso serão capazes de
Compreender os conceitos básicos de segurança, segurança da informação e codificação segura
Aprender sobre vulnerabilidades web além do OWASP Top Ten e saber como evitá-las
Aprender a utilizar vários recursos de segurança do ambiente de desenvolvimento .NET
Adquirir conhecimento prático no uso de ferramentas de teste de segurança
Conhecer erros comuns de codificação e como evitá-los
Tomar ciência de algumas vulnerabilidades recentes no .NET e ASP.NET
Obter fontes e leituras complementares sobre práticas de codificação segura
Desenvolva aplicações PHP seguras em Recife dominando a prevenção de injeção, o gerenciamento de sessões e a mitigação avançada de vulnerabilidades. Este curso abrange segurança no lado do cliente, criptografia e práticas de hardening, garantindo que seu código resista a ataques modernos da Internet e atenda aos padrões da indústria.
Este treinamento instruído em Recife oferece uma introdução prática ao Microsoft Secure Development Lifecycle. Os participantes aprendem práticas de design e codificação seguras para detectar falhas precocemente, cobrindo vulnerabilidades comuns, como estouro de buffer e injeção de SQL, por meio de exercícios práticos.
Neste curso presencial com instrutor em Recife, os participantes aprenderão como formular a estratégia de segurança adequada para enfrentar os desafios da segurança no ambiente DevOps.
Este curso aborda os conceitos de codificação segura em Java utilizando a metodologia OWASP. Aprenda a identificar ameaças web, prevenir ataques comuns como XSS e CSRF e implementar princípios de design seguro. Participe deste treinamento prático em Recife para aprimorar suas habilidades em segurança de aplicações de forma eficaz.
Este curso conduzido por instrutor em Recife cobre os conceitos de codificação segura e os princípios de segurança do ASP.NET. Aprenda a aplicar a metodologia OWASP, implementar autenticação e autorização robustas, e prevenir ataques de injeção, XSS e CSRF para construir aplicações web resilientes e seguras.
Leia mais...
Última Atualização:
Testemunhos de Clientes (7)
Os diferentes tipos de ataques para expor ou criar vulnerabilidades na web, como posso evitá-los e quais ferramentas posso utilizar para garantir que a aplicação que estou a desenvolver está segura e será difícil de hackear.
Glyssa Mae Betonio - Metropolitan Bank and Trust Company
Curso - Application Security for Developers
Máquina Traduzida
A experiência de compartilhar, o conhecimento do professor e valioso.
Carey Fan - Logitech
Curso - C/C++ Secure Coding
Máquina Traduzida
o conhecimento do instrutor era muito elevado - ele sabia do que estava falando e conhecia as respostas para nossas perguntas
Adam - Fireup.PRO
Curso - Advanced Java Security
Máquina Traduzida
O tópico é atual e eu precisava estar atualizado
Damilano Marco - SIAP s.r.l.
Curso - Secure Developer Java (Inc OWASP)
Máquina Traduzida
Introduções aos diversos tipos de comportamentos não seguros.
Zhongqi
Curso - Secure Developer .NET (Inc OWASP)
Máquina Traduzida
A prática dos laboratórios
Angel - Vodacom
Curso - How to Write Secure Code
Máquina Traduzida
Muito bom entender como um hacker potencialmente analisaria sites em busca de vulnerabilidades e as ferramentas que poderiam usar.
Cursos de treinamento de Segurança de Aplicações em Recife, Cursos de fim de semana de Segurança de Aplicações em Recife, Treinamento tardiurno de Segurança de Aplicações em Recife, Segurança de Aplicações guiado por instrutor em Recife, Treinamento individual de Segurança de Aplicações em Recife, Segurança de Aplicações no local do cliente em Recife, !Instrutor de Segurança de Aplicações em Recife, treinamento em grupo de Segurança de Aplicações em Recife, Cursos tardiurnos de Segurança de Aplicações em Recife,Coaching de Segurança de Aplicações em Recife, Segurança de Aplicações guiado por instrutor em Recife, Treinador de Segurança de Aplicações em Recife, Cursos privados de Segurança de Aplicações em Recife, Aulas de Segurança de Aplicações em Recife, Treinamendo de Segurança de Aplicações de fim de semana em RecifeCursos de treinamento de AppSec em Recife, Cursos de fim de semana de AppSec em Recife, Treinamento tardiurno de Application Security em Recife, AppSec guiado por instrutor em Recife, !Instrutor de Application Security em Recife, Treinamento individual de Application Security em Recife, AppSec guiado por instrutor em Recife, Treinador de AppSec em Recife, Application Security no local do cliente em Recife, Cursos privados de AppSec em Recife, Treinamendo de AppSec de fim de semana em Recife, treinamento em grupo de Application Security em Recife, Cursos tardiurnos de Application Security em Recife,Coaching de Application Security em Recife, Aulas de AppSec em Recife